В мессенджерах и онлайн-играх продолжают фиксироваться попытки вовлечения несовершеннолетних в противоправную деятельность с использованием методов психологического давления и шантажа. Подросткам предлагают выполнить «простое задание». Например, перевести деньги для покупки игровой валюты, бонусов или доступа к аккаунту. После совершения перевода злоумышленники сообщают, что денежные средства якобы были направлены на финансирование запрещённой деятельностиПОДРОБНЕЕ
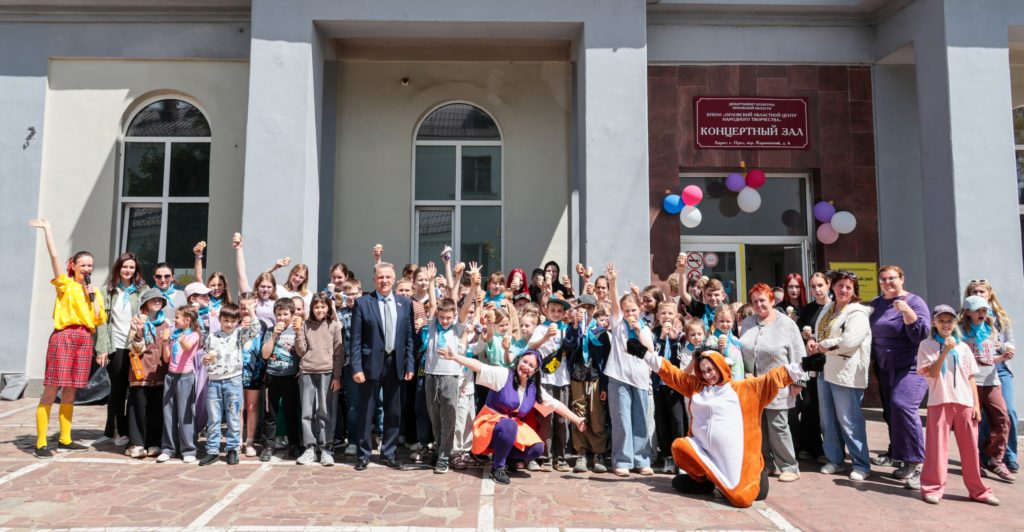
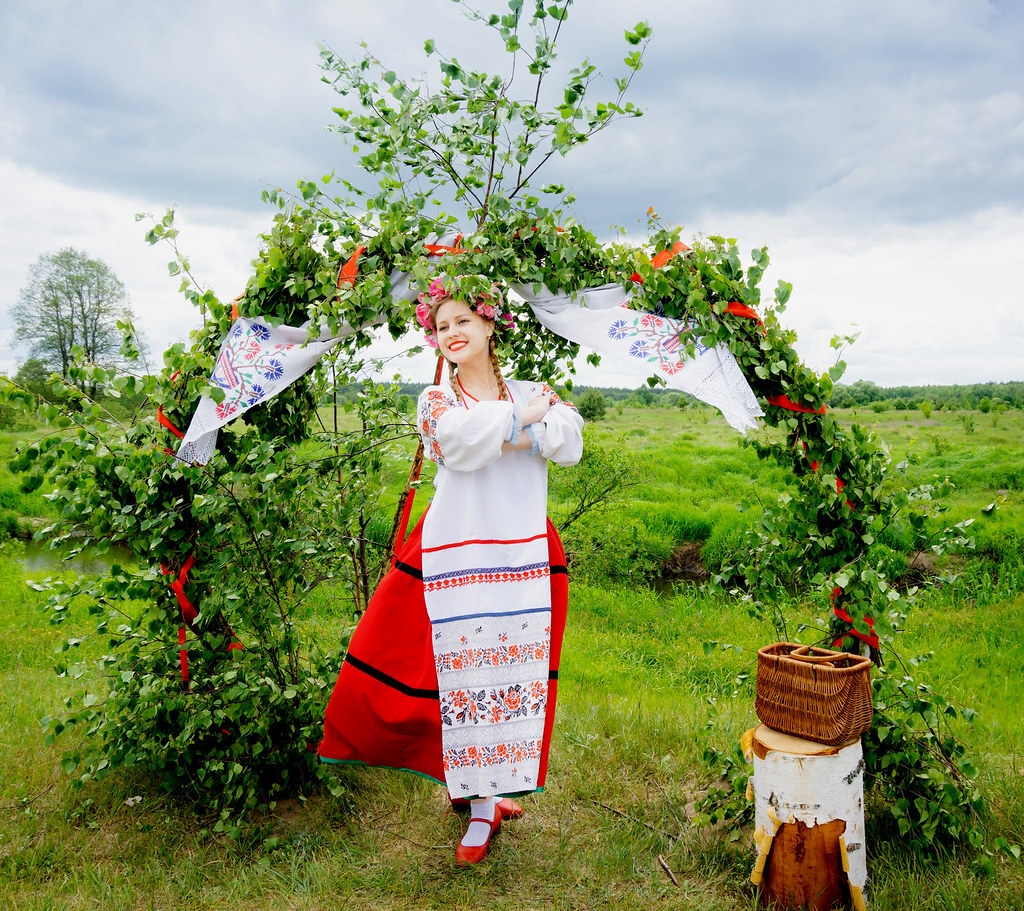
В Международный день защиты детей в Орловском областном центре народного творчества состоялась интерактивная праздничная программа «Страна Чудотвория», подарившая юным участникам яркие эмоции, весёлые приключения и атмосферу настоящего летнего праздника. Главными героями программы стали Июнька и Июлька, которые пригласили ребят в увлекательное путешествие по волшебной стране. По сюжету праздника детям предстоялоПОДРОБНЕЕ

Орловский областной центр народного творчества приглашает познакомиться с онлайн-фотовыставкой Марины Чериной — народного мастера Орловской области, профессионального дизайнера и хранительницы традиций орловского списа. Творчество Марины Ивановны объединяет любовь к русской культуре, внимательное отношение к народным традициям и особый художественный взгляд на окружающий мир. Её фотографии передают красоту родной природы, богатствоПОДРОБНЕЕ

Обнаружен очередной «бесплатный VPN», вместо которого на устройство пользователя устанавливается вредоносное программное обеспечение. Под видом VPN-сервиса распространяется банковский троян и загрузчик дополнительного вредоносного ПО. После установки приложение может получать доступ к SMS, push-уведомлениям, данным банковских приложений и загружать на устройство другие вредоносные модули без ведома пользователя. «Бесплатные» VPN-сервисы из стороннихПОДРОБНЕЕ

Как отмечают эксперты, пароль «admin» до сих пор остаётся одной из самых распространённых причин компрометации устройств и сервисов. Его часто оставляют без изменений на роутерах, IP-камерах, серверах и в административных панелях. Этим активно пользуются злоумышленники. Автоматические боты постоянно сканируют сеть, пытаясь войти с типовыми комбинациями вроде admin/admin или другими стандартными вариантами. Такие атакиПОДРОБНЕЕ

По данным исследования «Лаборатории Касперского», с различными формами цифрового давления за последний год сталкивался почти каждый второй пользователь, однако большинство людей даже не воспринимают такие действия как угрозу. Речь идёт не только об оскорблениях в Интернете. К цифровому насилию относятся слежка через смартфон, публикация персональных данных без согласия, создание фейковых аккаунтов, контрольПОДРОБНЕЕ

Если ребёнок начинает проявлять повышенный интерес к телефонам родителей, платежным средствам или просит «ненадолго дать смартфон» – это повод насторожиться. В ряде случаев за такими действиями может стоять не детское любопытство, а давление со стороны мошенников, которые используют несовершеннолетних как инструмент для хищения денег. В одном из недавних случаев злоумышленники связалисьПОДРОБНЕЕ

Потерпевшему звонят от имени поликлиники, страховой компании, оператора связи или госоргана, сообщают о необходимости «подтвердить данные» и просят повторить заранее подготовленную фразу. Например, о согласии на перенос данных, замену полиса или подтверждение личности. После этого человеку начинают внушать, что его голос якобы использовали для оформления доверенности, входа в сервисы или «кражиПОДРОБНЕЕ

Эксперты собрали популярные схемы онлайн-мошенничества на инвестициях. «Закрытый клуб»: Каналы и чаты с инсайдами, отзывами и историями быстрого заработка – просто декорация для обмана. «Разгон депозита»: Вложите 500 рублей – получите доход в 10 раз больше. А потом начинаются «комиссии», «налоги» и прочие платежи. До вывода денег никогда не доходит.ПОДРОБНЕЕ

Эксперты отмечают рост мошеннических схем, ориентированных на владельцев домашних животных. Причина проста: люди воспринимают питомцев как членов семьи, а в ситуациях, связанных с их покупкой, лечением или пропажей, чаще принимают эмоциональные решения и теряют бдительность. Сегодня злоумышленники используют фейковые объявления о продаже породистых животных, поддельные ветеринарные аптеки, ложные сборы на лечение, сообщенияПОДРОБНЕЕ

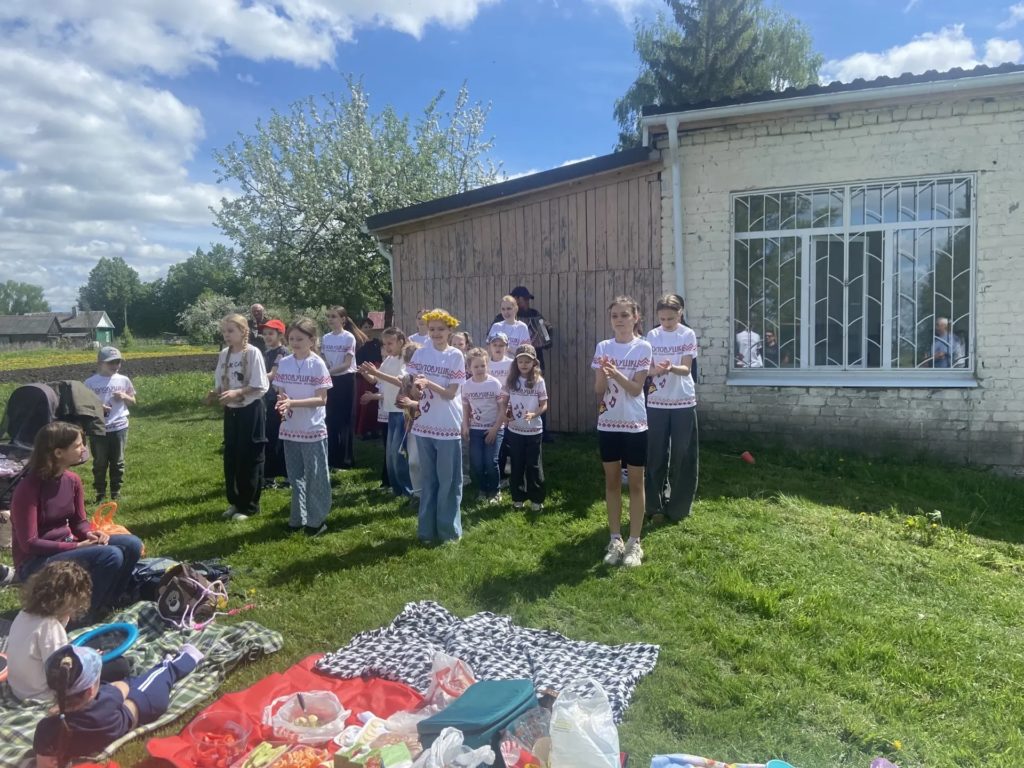
24 мая в Ильинском Доме традиционной культуры — филиале Орловского областного центра народного творчества — прошла творческая лаборатория «Песенный фольклор», объединившая детей, родителей и хранителей народных традиций. Гостями мероприятия стали участники образцового ансамбля «Соловушки» Дворца пионеров и школьников имени Ю.А. Гагарина города Орла вместе со своими родителями. Для них былаПОДРОБНЕЕ

Злоумышленники используют логотипы государственных организаций, обещания крупных сумм и формулировки вроде «80% граждан не знают» или «проверьте за 2 минуты». Так они хотят вызвать доверие и заставить человека перейти по ссылке. Дальше пользователя ждёт фишинговый сайт, сбор персональных данных, реквизитов банковских карт или попытка установить вредоносное ПО под видом «приложения для расчётаПОДРОБНЕЕ

Мошенники развивают схемы с театральными билетами. Злоумышленники отслеживают активных пользователей на сайтах и в театральных чатах (например, в Telegram), особенно тех, кто активно комментирует постановки и жалуется на сложность выкупить билеты на желаемый спектакль. Найдя такого человека, мошенники пишут ему от имени театра, предлагая «отказные билеты», направляя при этом ссылкуПОДРОБНЕЕ

Под видом управляющих компаний или ресурсоснабжающих организаций преступники рассылают сообщения в мессенджерах или по электронной почте с предложением проверить график отключения горячей воды. Для этого нужно перейти по ссылке или скачать специальный файл. Если перейти по ссылке, вы попадёте на поддельный сайт, имитирующий официальный ресурс УК или городских служб, приПОДРОБНЕЕ

Сегодня через игры, мессенджеры, форумы и голосовые чаты злоумышленники распространяют стилеры, программы удаленного доступа и шифровальщики. Такие программы могут похищать пароли, фотографии, документы, данные банковских карт, содержимое браузеров и мессенджеров, а в некоторых случаях – блокировать доступ к файлам с последующим требованием выкупа. Один из недавних примеров: злоумышленник познакомился с девушкойПОДРОБНЕЕ

Полицейские предупреждают, что мошенника сегодня можно встретить при совершении абсолютно любой онлайн-покупки: от техники и одежды до обучающих курсов и консультаций. Злоумышленники быстро подстраиваются под интересы аудитории и используют любые темы, вызывающие доверие у потенциальной жертвы. В частности, недавно было возбуждено уголовное дело по факту хищения средств у женщины сПОДРОБНЕЕ

Когда говорят о доксинге, обычно представляют анонимных хактивистов, вбрасывающих в сеть украденные базы, или подростков, публикующие чужие данные после онлайн-конфликта. Но намного большую угрозу представляет так называемый государственный доксинг – использование публикации личной информации как инструмента давления и информационно-психологического воздействия. Один из наиболее известных примеров – украинский ресурс «Миротворец», где публикуются персональные данныеПОДРОБНЕЕ

Когда речь заходит о вредоносных программах, чаще всего мы вспоминаем APK-файлы для смартфонов, хотя вирусы для персональных компьютеров также остаются актуальной угрозой. Причем не только для организаций, но и для обычных пользователей. Сегодня через игры, мессенджеры, форумы и голосовые чаты злоумышленники распространяют стилеры, программы удаленного доступа и шифровальщики. Такие программыПОДРОБНЕЕ

С опасным или незаконным контентом в сети может столкнуться каждый. По закону «Об информации» любой гражданин вправе потребовать его удаления через уполномоченные органы. В зависимости от типа информации решения о блокировке принимают разные ведомства: Роскомнадзор – детская порнография, запрещённая информация, VPN и анонимайзеры, запрещённый контент о несовершеннолетних; МВД России –ПОДРОБНЕЕ

Мошенники используют символы из разных алфавитов, кириллицу и латиницу, необычные знаки или смешанный регистр, чтобы обойти автоматические системы защиты мессенджеров и маскировать массовые рассылки. Но именно такие странные сочетания и хаотичный регистр становятся одним из самых заметных признаков мошеннической активности. Особенно если вместе с этим вам присылают архивы, apk- или HTML-файлы,ПОДРОБНЕЕ